外贸邮件诈骗怎么防?更改收款账户骗局、DMARC设置与付款核实流程

Synergy首席执行官 - Rémi
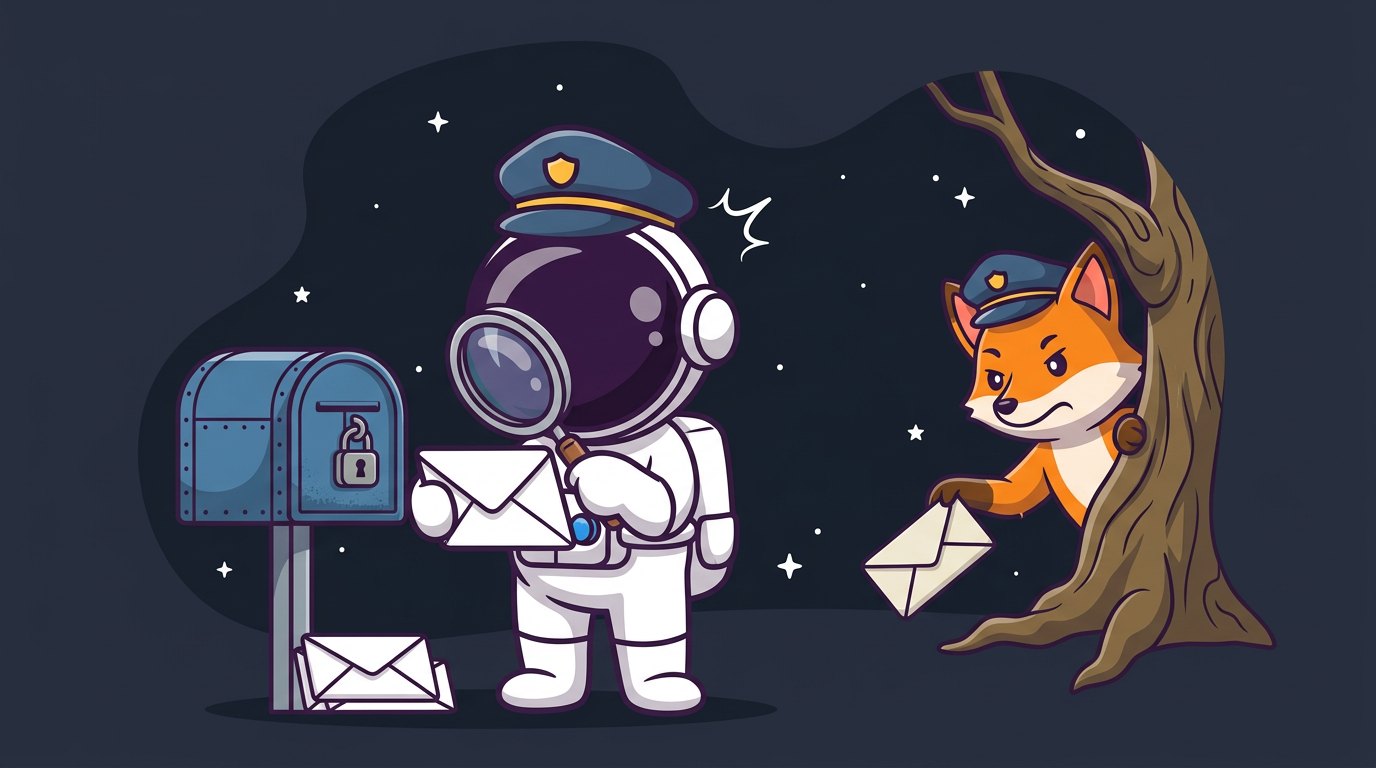
外贸邮件诈骗中最常见、也最危险的一种,是“更改收款账户”:骗子冒充供应商,向海外客户发送一封看起来很正常的邮件或修改过的发票,声称公司换了银行账户,请客户把货款打到新账户。美国联邦调查局(FBI)的互联网犯罪投诉中心(IC3)把这类诈骗称为商业电子邮件入侵(BEC),并指出它针对的正是进行合法转账的企业和个人。
防范要从两方面同时做:技术上,让别人难以冒用你的域名发邮件,并保护好邮箱账号;流程上,任何银行账户的变更都必须通过另一个渠道确认。这篇文章用一个假设的场景,讲清骗局是怎么发生的,以及DMARC、双重验证和付款核实流程分别怎么做。
关系图防范“更改收款账户”骗局的两类防线
防范要从两方面同时做


为什么两样都要:技术手段无法拦截所有骗局,尤其是真实邮箱被盗的情况。
举个例子:一张被修改的发票
假设一家工厂和一位德国客户合作多年。某天,客户收到一封“来自工厂外贸经理”的邮件,语气、签名和往来邮件的上下文都和平时一样,附件是本批货的发票,只是银行账户换成了另一家银行。邮件说明“因审计原因更换收款账户,请尽快付款以免影响发货”。客户照付了,几周后双方核对货款,才发现钱进了骗子的账户。

这类骗局通常有三种来源:
- 邮箱被盗:骗子通过钓鱼邮件或弱密码登录了业务员的真实邮箱,潜伏阅读往来邮件,在关键时刻发出“更换账户”的邮件;
- 冒用域名:直接伪造发件人为你的域名的邮件。如果你的域名没有设置严格的DMARC策略,收件服务器可能无法拦截;
- 相似域名:注册一个和你的域名只差一个字母的域名,例如把“l”换成“1”,或者在名称中加一个连字符,再用它发邮件。IC3提醒,要警惕可能拼错了真实域名的链接和邮箱地址。
技术防线一:SPF、DKIM和DMARC
| 记录 | 作用 | 要点 |
|---|---|---|
| SPF | 声明哪些服务器可以用你的域名发信 | 把企业邮箱、营销邮件平台等所有合法发信来源都列进去 |
| DKIM | 给邮件加上数字签名,证明内容未被篡改、来自你的域名 | 在每个发信平台上启用并发布对应的DNS记录 |
| DMARC | 告诉收件服务器,未通过验证的邮件该怎么处理,并把报告发给你 | 从监测开始,逐步收紧到拒收 |
DMARC有三种策略:p=none表示域名所有者不表达处理偏好,只收集报告;p=quarantine表示把未通过验证的邮件视为可疑(通常进入垃圾邮件箱);p=reject表示未通过验证就说明这个域名被冒用了(收件方可以直接拒收)。只有收紧到quarantine或reject,冒用你域名的邮件才会被有效拦截。
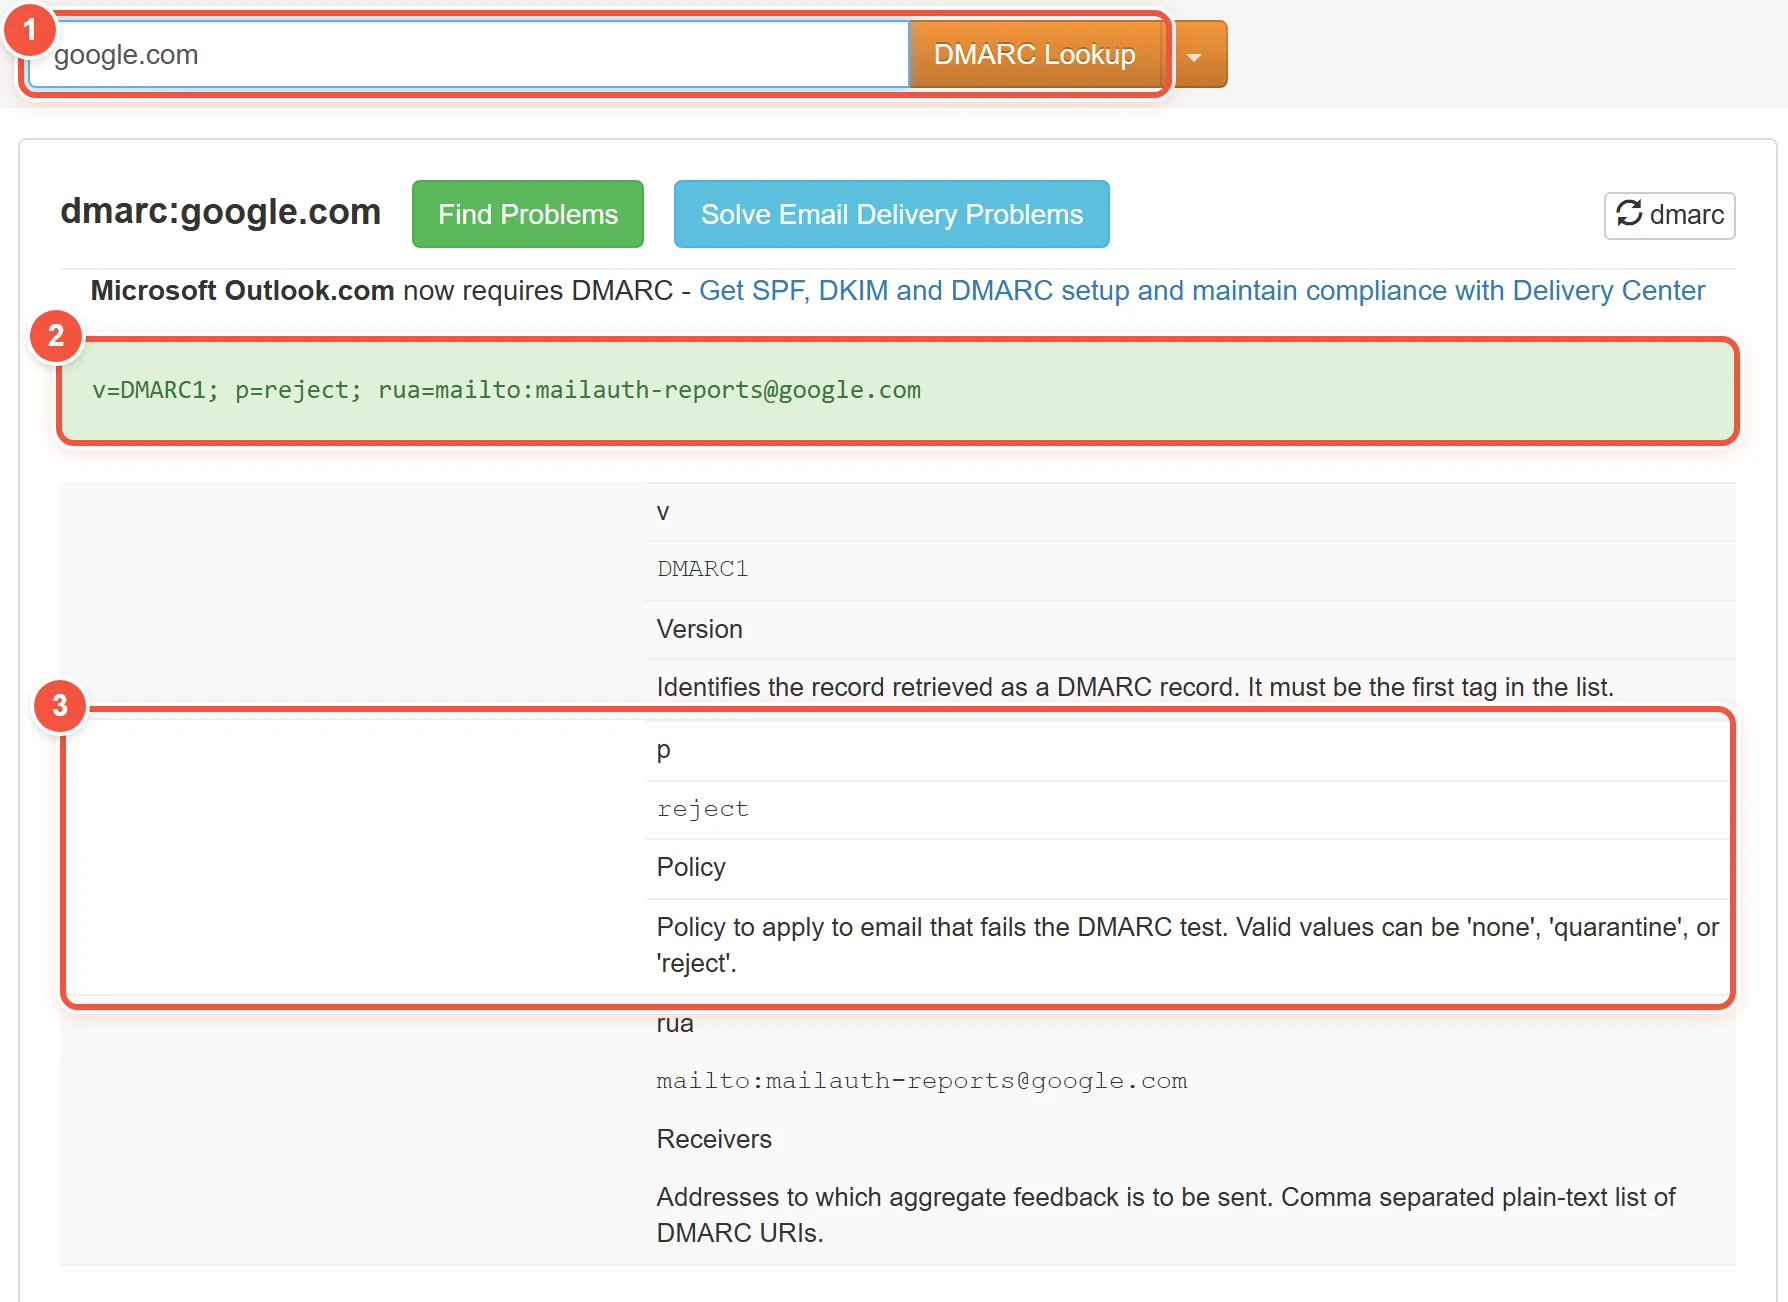
逐步收紧的步骤
- 先监测:发布p=none的DMARC记录,用rua标签指定接收汇总报告的邮箱。Google Workspace的指南建议至少观察一周;
- 补齐合法来源:根据报告,找出还没有通过SPF或DKIM的合法发信来源(例如营销邮件平台、网站表单通知、ERP系统),逐一配置好;
- 小比例隔离:确认没有问题后,改为quarantine,先对一小部分邮件生效;
- 逐步提高到reject:持续观察报告,逐步扩大比例,最终设为reject。
注意标准的变化
2026年5月发布的RFC 9989取代了原来的RFC 7489,删除了用于按比例生效的pct标签,改用测试标签“t”。不过,Google Workspace等邮箱服务商的帮助文档中仍在使用pct的示例,配置时以你所用邮箱服务商的最新说明为准。

这些记录同时也影响营销邮件的送达:Google从2024年2月起要求每天向Gmail发送超过5,000封邮件的发件人设置SPF、DKIM和DMARC(DMARC策略可以是none),微软也从2025年5月起对Outlook.com的大批量发件人提出了类似要求。营销邮件的送达设置,见从零搭建企业邮件营销体系。
技术防线二:保护邮箱账号
- 开启双重验证:Google Workspace把两步验证称为挡在企业和窃取账号密码的网络犯罪分子之间的又一道屏障;微软的文档说明,使用多重身份验证后,账户被盗的可能性降低99.9%以上。所有员工,尤其是业务员和财务人员的邮箱,都应该开启;
- 使用企业邮箱,而不是个人邮箱:员工离职后要及时停用账号、转移邮件,见企业邮箱注册和使用指南;
- 检查邮件转发规则:骗子登录邮箱后,常会设置自动转发或过滤规则来隐藏行踪,定期检查每个邮箱的转发和过滤设置;
- 警惕钓鱼邮件:要求“重新登录邮箱”“查看共享文件”的邮件,先核对发件地址和链接域名。
技术防线三:留意相似域名
- 可以考虑注册几个最容易被模仿的相似域名,防止被别人抢注;
- 定期搜索与公司名称相近的新注册域名;美国网络安全和基础设施安全局(CISA)就提供一项名为“Domain Doppelganger”的服务,用于查找与提交域名相似的“邪恶双胞胎”域名;
- 发现冒用你品牌的网站或邮箱,及时通知客户,并向域名注册商和邮箱服务商举报。
流程防线:任何账户变更都要另行核实
技术手段无法拦截所有骗局,尤其是真实邮箱被盗的情况。所以最关键的是流程:
- 对自己的客户:在合同、报价单和发票上写明“我司收款账户不会通过邮件变更;如收到此类通知,请致电[已知电话]核实”。IC3建议,通过另一个渠道或双重验证来核实账户信息变更的请求,并使用之前已知的电话号码,而不是邮件中提供的号码;
- 对自己的财务:供应商要求更换收款账户时,同样通过已知的电话或视频会议核实,不使用邮件里的联系方式;
- 对大额付款:设置两人复核;
- 出事后立即行动:IC3建议,一旦发现被骗,立即联系银行请求追回资金,并向相关机构报案。
常见问题
设置了DMARC,就不会再被冒充了吗?
设置为quarantine或reject后,直接伪造你域名的邮件会被大部分邮箱服务商拦截。但它防不了相似域名,也防不了真实邮箱被盗后发出的邮件,所以还需要双重验证和核实流程。
DMARC直接设成reject可以吗?
不建议。如果还有合法的发信来源没有配置好SPF或DKIM,这些邮件会被拒收,例如网站询盘通知、营销邮件。先用none监测,补齐所有合法来源后再逐步收紧。
客户被骗的钱,谁来承担?
这取决于合同约定和具体情况,常常引起纠纷,影响双方的合作关系。这正是需要在合同和发票上事先写明账户变更核实流程的原因。具体责任问题请咨询法律专业人士。
网站被黑和邮箱被盗有关系吗?
两者是不同的入侵途径,但都可能因为弱密码、过时的软件和钓鱼邮件而发生。网站被入侵后的处理,见网站被黑怎么办。
保护好你的域名和客户
域名是外贸企业的身份,邮件是交易的通道。SPF、DKIM、DMARC和双重验证一次配置好,再加上付款核实流程,就能大大降低被冒充的风险。如果你在建站或迁移网站时,希望同时检查域名的DNS和邮件认证设置,可以了解Sytech的外贸网站建设服务,价格方案见价格页。
原创文章归Sytech版权所有,转载请注明出处,商用请联系本站获取版权。
Synergy首席执行官 - Rémi
毕业于巴黎艺术大学,知名杂志和设计型网站的创始人,Synergy总裁兼首席执行官,网站建设设计师兼咨询师。
相关文章推荐正在加载中...