网站被黑怎么办?企业官网应急响应、清理与长期防护指南

Synergy首席执行官 - Rémi
网站被黑怎么办?正确的顺序是:隔离访问 → 保留快照取证 → 定位入侵入口 → 清除后门和数据库污染 → 修复漏洞 → 向Google申请安全审核 → 建立长期防护。最致命的错误不是被黑本身,而是慌乱中直接删掉可疑文件:这会同时删掉追溯攻击者的线索,结果往往是清完几天又被挂回去。本文按时间顺序,把企业官网(以最常见的WordPress为例)被黑后的处理拆成可以照着做的步骤,包括排查命令、数据库清理、Google警告解除和加固清单。
怎么判断网站真的被黑了?
很多企业是从客户消息里才知道自己被黑的:“你们网站怎么跳到博彩站去了?”这时攻击者通常已经潜伏了一段时间。下面这些信号,出现任何一个都要认真排查:
- 搜索结果异常:在Google搜索
site:你的域名,出现大量日文、博彩、医药类标题的页面,这是典型的黑帽SEO寄生页面。 - 条件跳转:直接输入网址访问一切正常,但从Google搜索结果点进来、或者用手机访问,就被跳到第三方网站。
- 浏览器和搜索警告:Google搜索结果里出现“此网站可能已遭到入侵”,或者Chrome打开时显示红色的“危险网站”警告页。
- Google Search Console 通知:“安全问题”报告里出现被黑内容、恶意软件或社会工程(欺骗性网页)等问题。
- Google Ads 广告被拒或账户被暂停:落地页因“网站遭入侵”或“恶意软件”政策被拒登,严重时整个广告账户会被暂停。
- 服务器异常:CPU莫名飙高,尤其在凌晨时段,可能被植入了挖矿程序;或者服务器被用来群发垃圾邮件,导致企业邮箱IP进入 Spamhaus 等黑名单。
- 陌生文件和账号:网站目录里出现 x.php、1.php、config_old.php 这类名字奇怪的文件,或者后台多出了你不认识的管理员账号。
常见的情况是:老板自己用电脑直接打开官网,什么问题都看不到;但海外客户从Google搜索点进来,或者用手机从社交平台跳转过来,就被重定向到博彩或仿冒页面。原因是攻击者在 .htaccess 或PHP代码里根据 Referer、User-Agent 甚至访客IP做了条件判断,只对特定流量动手脚。排查时一定要模拟多种环境访问,不能只看自己电脑上的效果。
前几个小时:先隔离、取证,别急着删文件
发现入侵后的前几个小时,决定了你后面要花几天还是几周才能恢复。顺序非常关键。
对比发现被黑后的前几个小时:做什么,不做什么
按顺序做这五步
这个阶段不要做
第1步:对外暂停服务,但不要关机
直接断电关机是大忌,内存里的恶意进程和正在进行的连接信息会全部丢失。正确做法是:在Nginx或Apache层,对除运维人员IP以外的所有请求返回一个静态维护页,状态码设为503,并加上 Retry-After 响应头。云服务器还可以在安全组里临时只放行运维IP访问SSH和后台。
小贴士
503告诉搜索引擎“暂时维护、稍后再来”,短时间内不会影响收录;不要用302跳到维护页,也不要让维护页返回200。

第2步:做完整快照,包括数据库
把整个网站目录打包成 tar.gz,数据库用 mysqldump 导出,连同当时的进程列表(ps aux)、网络连接(ss -tunap 或 netstat -anp)一起存到隔离的位置。云服务器可以直接做一份磁盘快照。这是后面取证和对比的唯一依据。
第3步:导出近30天日志
Nginx或Apache的访问日志和错误日志、FTP日志、SSH登录日志(/var/log/secure 或 /var/log/auth.log)都要完整保留。攻击者的行踪大多是从日志里暴露的。
第4步:分两轮改密码
先用一台干净的设备,立即修改服务器控制台、域名注册商、DNS和企业邮箱这些“外围”账号的密码,并开启双因素认证。WordPress后台、数据库、SSH、FTP的密码在清完后门之后要再全部重置一次,否则新密码可能被仍在运行的后门再次窃取。
第5步:评估是否需要通知相关方
如果网站存储了用户注册信息、询盘里的个人信息或支付数据,可能涉及数据泄露的报告义务。例如欧盟GDPR要求在知悉后72小时内向监管机构报告;中国《个人信息保护法》要求立即采取补救措施,并通知有关部门和个人。具体义务建议咨询法律顾问,不要想着捂盖子。
这个阶段不要做的三件事
- 不要直接删除可疑文件:先记录路径、修改时间和内容,再统一处理;
- 不要立刻杀掉可疑进程:先记录进程信息和对应文件,杀掉等于销毁证据;
- 不要在被污染的服务器上直接恢复旧备份:备份本身可能已经带毒。
定位入侵入口:黑客是从哪里进来的?
不找到入口就清马,相当于把小偷赶出门,却把钥匙留在门垫底下。大多数企业官网的入侵入口逃不出这几类:
- 过期插件和主题:WordPress生态公开披露的漏洞绝大多数出在插件和主题上,尤其是停止维护却还在用的“僵尸插件”,以及来路不明的破解版主题和插件。
- 弱密码和默认登录地址:admin加简单密码的账号,暴露在默认的
wp-login.php登录页下,很快就会被自动化脚本撞开。多人共用一个管理员账号,出事后也查不到是谁。 - 过期的PHP和服务器软件:截至2026年,PHP 8.1及更早版本已停止官方安全支持(以 php.net 公布为准),OpenSSL、Nginx、系统组件长期不打补丁同样危险。
- 上传目录可执行PHP:
wp-content/uploads/里出现 .php 文件,基本可以判定中招。 - 共享主机的“邻居”:同一台服务器上另一个站被黑,权限隔离没做好,整台机器的网站一起遭殃。
定位方法:先找出最近被修改或新增的PHP文件(命令见下一节),再到访问日志里搜索这些文件名第一次被访问的时间和来源IP,往前回溯到对应的登录、上传或插件请求,入侵链条通常就能拼出来。更多WordPress挂马的处理思路,可以参考WordPress网站被“钓鱼网站”渗透攻击和挂马的拯救方法;插件和主题方面的常见隐患,在WordPress建站的安全隐患里也有梳理。
Webshell和后门排查:常用命令
清理木马的难点在于:你永远不知道还剩几个后门。被入侵超过一两周的网站,往往在不同目录里藏着多个Webshell。在网站根目录执行下面的命令,把可疑文件先列出来(只读操作,不会修改文件):
# 近30天新增或修改过的PHP文件,按时间排序
find . -type f -name '*.php' -mtime -30 -printf '%TY-%Tm-%Td %TH:%TM  %p\n' | sort

# 上传目录里不应该出现任何PHP文件
find ./wp-content/uploads -type f -iname '*.php'

# 加密执行类后门的常见特征
grep -rlE 'eval\s*\(\s*(base64_decode|gzinflate|str_rot13)' --include='*.php' .

# 一句话木马的常见特征
grep -rlE '(assert|eval)\s*\(\s*\$_(POST|GET|REQUEST|COOKIE)' --include='*.php' .

# 伪装成其他扩展名的脚本和可疑压缩包
find ./wp-content -type f \( -iname '*.phtml' -o -iname '*.php[0-9]' -o -iname '*.zip' \)
如果服务器装了 WP-CLI,还可以直接和官方源文件比对,找出被改动过的核心文件和插件文件:
wp core verify-checksums
wp plugin verify-checksums --all
注意
特征搜索只能发现“常见写法”,混淆过的后门可能搜不到;个别正常插件也可能命中这些特征。结果只是排查线索,需要逐个人工核对。

后门最常藏在哪里
wp-config.php开头被注入的@include语句,引用的文件常伪装成 wp-options.php 或 uploads 目录里的 .cache.php;- 主题
functions.php最底部一段Base64编码后再 eval 的代码; - 数据库
wp_options表中被篡改的 active_plugins、siteurl、home 等选项; - 服务器计划任务
crontab里定期执行的远程下载命令; - 系统层的
/etc/rc.local或 systemd 服务,服务器重启后自动把木马拉回来。
举个例子:藏在压缩包里的“休眠后门”
假设你清掉了十几个明显的Webshell,以为大功告成,几天后网站又被挂马。最后在 wp-content/uploads/ 某个年份目录下发现一个名叫 backup-old.zip 的压缩包,看起来像旧插件的备份,里面其实是PHP后门,由一条计划任务定期解压并执行。这类休眠后门平时不活动,只有把所有非常规文件(压缩包、隐藏文件、奇怪扩展名)和计划任务都审计一遍才能发现。
清除后门:尽量在干净的环境里重建
挂马清理最容易被忽视的,不是首页那段显眼的 iframe,而是埋在角落里的“复活机制”。所以最彻底的做法不是在原服务器上逐个删文件,而是另起炉灶:
- 准备一台全新的服务器或干净的系统环境;
- 从官方源重新下载WordPress核心和所有插件、主题的最新版,破解版一律不用;
- 只迁移
wp-content/uploads/里的媒体文件,并先删除其中所有脚本文件、做一遍病毒扫描; - 数据库导入前先按下一节的方法检查和清理;
- 确认入侵入口已修复(漏洞插件已删除或更新、弱密码已替换)后,再切换对外服务。
这种方式比在原地清马彻底得多。如果条件有限只能原地清理,至少要把核心文件和插件全部用官方版本覆盖,并逐一核对上一节列出的藏匿位置。
数据库清理:隐藏管理员、注入链接和被篡改的站点地图
很多人只清文件,忽略了数据库。文件清干净了,数据库里却塞满黑链和隐藏账号,排名照样往下掉,攻击者也能随时回来。以下SQL以默认表前缀 wp_ 为例,操作前务必先备份:
-- 列出所有管理员账号,核对是否有陌生账号
SELECT u.ID, u.user_login, u.user_email, u.user_registered
FROM wp_users u
JOIN wp_usermeta m ON m.user_id = u.ID
WHERE m.meta_key = 'wp_capabilities'
  AND m.meta_value LIKE '%administrator%';

-- 查找正文中被注入脚本或隐藏内容的文章和页面
SELECT ID, post_title, post_type FROM wp_posts
WHERE post_content LIKE '%<script%'
   OR post_content LIKE '%display:none%';

-- 确认恶意代码的准确内容后,批量删除
UPDATE wp_posts
SET post_content = REPLACE(post_content,
  '<script src="https://malicious.example/x.js"></script>', '')
WHERE post_content LIKE '%malicious.example%';

-- 检查站点地址和启用插件是否被篡改
SELECT option_name, option_value FROM wp_options
WHERE option_name IN ('siteurl', 'home', 'active_plugins');
数据库必查清单
- 陌生管理员:wp_users 里多出的管理员账号,确认后在后台删除,并把其名下内容转移给正常账号;同时检查 wp_usermeta 里是否有普通账号被提权。
- 注入的链接和脚本:文章、页面、产品描述里被批量插入的外链、脚本,以及藏在 display:none 样式里的关键词堆砌。
- SEO插件字段:Yoast、Rank Math 等插件存储的标题和描述是否被改写成垃圾内容。
- 评论:是否有大量已通过审核的垃圾外链评论。
- 站点地图:
sitemap.xml是否被篡改、加入了寄生页面的URL,这是黑帽SEO让垃圾页面快速被收录的常见手法。插件自动生成的站点地图,也要检查生成它的设置和数据是否正常。
解除Google安全警告,尽快止损
被黑后排名和流量暴跌,很大程度上是因为Google把网站标记为有安全问题:搜索结果里出现“此网站可能已遭到入侵”,或者Chrome直接显示红色警告页。这些标记在你清理干净并申请审核之前,不会自己消失。
Google Search Console 止损流程
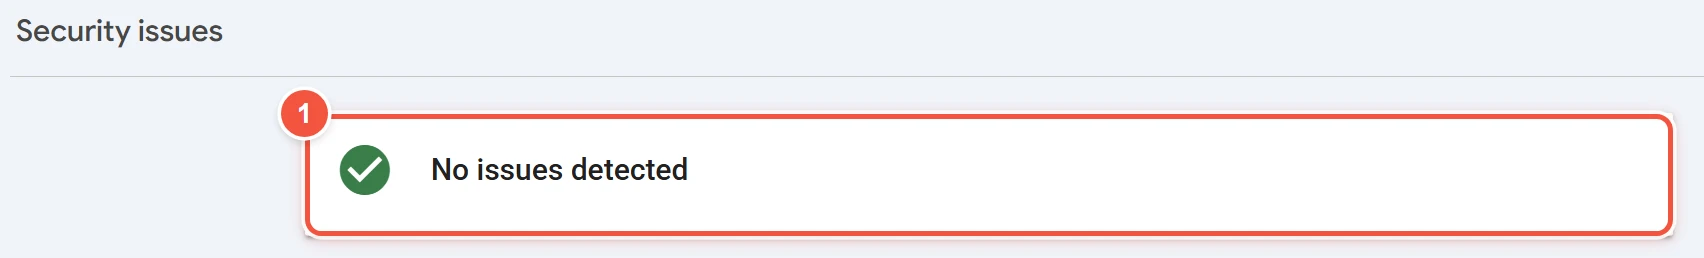
- 在“安全和手动操作 → 安全问题”报告里查看问题类型和示例URL;
- 用“网址检查”工具对这些URL执行“测试实际网址”,查看Googlebot实际抓到的内容。很多挂马代码只对搜索引擎或特定访客生效,自己打开看不出来;
- 被植入的垃圾页面要确保返回404或410,必要时用“移除”工具临时从搜索结果中隐藏;
- 全部清理完毕后,在“安全问题”报告里点击“请求审核”,写清楚入侵入口是什么、清理了哪些内容、做了哪些加固;
- 等待审核结果。根据Google的说明,恶意软件类问题的审核通常需要几天,被黑垃圾内容类可能需要数周;审核未通过时,按反馈继续排查后再次提交。
Google Ads 和其他平台
如果在投 Google Ads,落地页清理干净后,要在广告账户的政策管理页面针对被拒登的广告提出申诉;因恶意软件导致账户被暂停的,需要按Google Ads的申诉流程提交。Bing Webmaster Tools 如果也标记了恶意软件,同样可以在其中申请复查。网站如果也有国内流量,可以在百度搜索资源平台提交安全申诉。
审核通过后,排名通常需要一段时间才会恢复,SEO排名三个月没变化的技术原因里提到的一些情况,就可能和没清干净的安全事件有关。被黑网站还常被用作恶意SEO攻击的跳板,之后两三个月要持续关注反向链接和收录情况。
72小时内完成加固:分层防护,花对地方
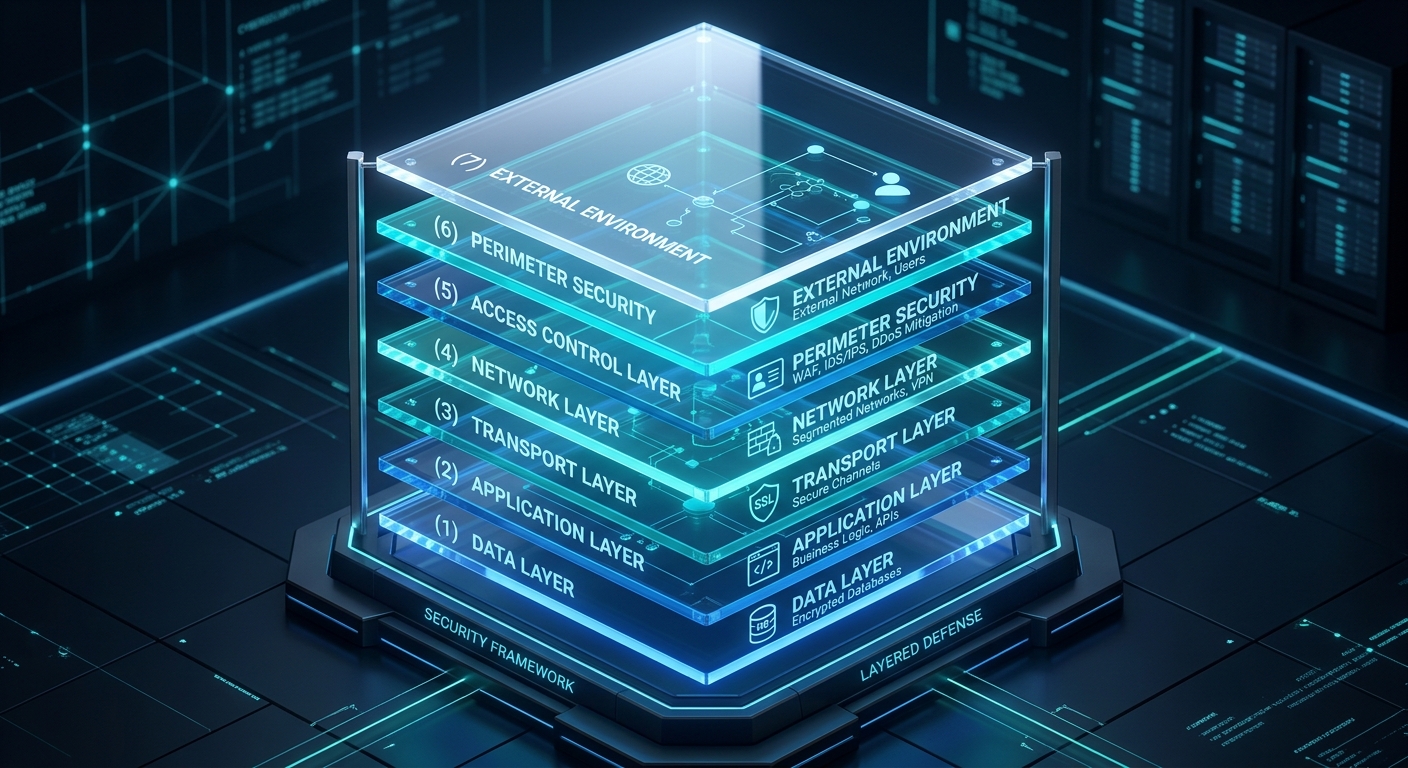
清理只是治标,不加固的话,攻击者很可能回来“检查成果”。很多老板被黑一次后买了一堆安全产品,结果照样被黑。真正有效的是分层叠加,而不是堆砌。
清单六层防护,一层一层叠加
- 1服务器只开放必要端口,SSH改用密钥
- 2WAF挡掉常见的自动化扫描和攻击
- 3应用补丁每周固定一个“补丁日”
- 4访问控制双因素认证,一人一号
- 5文件权限上传目录禁止执行PHP
- 6监控与备份每日异地备份,定期恢复演练
第1层:服务器
- 只开放必要端口(80、443和SSH),Redis、Memcached 等不需要外网访问的服务绑定到127.0.0.1;
- SSH禁用密码登录,改用密钥,并限定可登录的IP;
- 启用 fail2ban,自动封禁暴力破解的IP;
- PHP、数据库、Web服务器保持在仍有安全支持的版本,建立每月更新机制。
第2层:WAF(Web应用防火墙)
Cloudflare 免费版提供基础的托管规则和少量自定义规则、速率限制规则,能挡掉大量常见的自动化扫描和攻击;更完整的托管规则集需要付费套餐,具体以官网说明为准。服务器在国内的,也可以选择阿里云、腾讯云等提供的云WAF。先把基础规则用好,比盲目购买高价产品更有效。
第3层:应用补丁
WordPress核心、插件、主题保持更新,删除所有停用的插件和主题:停用不等于安全,代码仍在服务器上。每周固定一个“补丁日”,比买任何安全软件都管用。
第4层:访问控制
- WordPress核心并不支持直接改名
/wp-admin/目录,能做的是修改登录地址wp-login.php(例如使用 WPS Hide Login 插件),让自动化脚本找不到默认登录页; - 所有管理员账号启用双因素认证,密码16位以上且各不相同;
- 管理员账号精简到最少,一人一号,禁止共用;
- 不使用手机App和远程发布功能的话,禁用
xmlrpc.php,并限制REST API的匿名访问。
第5层:文件权限和上传目录
目录权限设为755,文件644,wp-config.php 设为600;如果PHP进程与文件属主不是同一个用户,改用640并设好属组,保证网站能正常读取:
find /var/www/site -type d -exec chmod 755 {} \;
find /var/www/site -type f -exec chmod 644 {} \;
chmod 600 /var/www/site/wp-config.php
上传目录禁止执行PHP。Nginx 配置:
location ~* ^/wp-content/uploads/.*\.php$ {
    deny all;
}
Apache 可以在 uploads 目录放一个 .htaccess:
<FilesMatch "\.php$">
    Require all denied
</FilesMatch>
第6层:监控与备份
每日异地自动备份,保留足够多的历史版本,备份存放在与生产环境隔离的位置;定期做恢复演练,没演练过的备份等于没有备份。再配合文件完整性监控(如 Wordfence 等安全插件,或服务器端的 AIDE),核心文件一被修改就告警。
复盘:为什么会被黑?
加固做完,还要回答“为什么会被黑”,否则同样的问题会换个方式再来。企业官网被黑的根源通常高度集中:
- 过期插件和主题:一个停更两年的表单或下载插件,可能早已有公开披露的远程代码执行漏洞。
- 弱密码和共享账号:“admin/admin123”“公司名+年份”这类密码撑不了多久;多人共用账号,出了事查不到来源。
- 服务器长期不打补丁:PHP、OpenSSL、Web服务器半年以上不更新,等于把钥匙挂在门外。
复盘结论要落到具体动作上:哪个插件要替换、谁负责每月更新、哪些账号要回收。
举个例子:被黑三次之后,怎样才算真正整改到位
常见的情况是这样的:一家靠官网接询盘的外贸企业,官网首页反复跳转到博彩站。
- 第一次:找了便宜的“清马服务”,对方只删了首页能看到的恶意代码,几天后复发;
- 第二次:换了主题,但没换插件、没改密码、没查日志,很快再次复发;
- 第三次:才按完整流程处理,在新服务器上从官方源重装系统和插件,升级到受支持的PHP版本,删除长期未更新的插件,保留的插件全部使用正版;接入WAF并开启速率限制;修改登录地址并启用双因素认证,管理员账号精简到一个;建立每日异地备份和定期恢复演练,加上文件完整性监控告警。
前两次省下的钱,远远抵不上反复被黑期间停接询盘、广告被暂停和排名下滑的损失。
什么时候该找专业团队介入?
不是每次安全事件都需要外包,但出现下面这些情况时,自己硬扛的风险大于收益:
- 清理后很快再次出现挂马或异常进程,说明服务器权限可能已被完全控制,需要重装系统;
- 数据库出现勒索信息(例如多出一张要求付款恢复数据的表),不要付赎金,先做完整取证;
- 涉及用户个人信息或支付数据,可能需要履行报告义务和出具取证报告;
- 服务器被用作跳板攻击其他网站,可能带来法律风险;
- 排查了很久仍找不到入侵入口;
- 官网是核心获客渠道,每多停一天都是实际损失。
挑选服务商时,警惕三类说法:“一口价几百元清马”(多半只删表面代码)、“终身保证不被黑”(安全没有百分之百)、“不提供处理报告”(你无法验收,也无法防复发)。靠谱的服务应当包含:取证记录、入侵路径分析、清理和修复清单、加固方案,以及一段复发观察期。
把这次事故变成长期资产:建立应急响应SOP
每一次被黑都是一次学费,关键是别白交。处置完成后,建议沉淀出一份企业自己的安全SOP,至少包含:
- 资产清单:所有域名、服务器IP、CMS版本、插件清单、各类账号的负责人;
- 联系人矩阵:服务器商、域名商、建站或运维服务商、内部决策人的紧急联系方式;
- 备份策略:每日增量加每周全量,备份与生产环境隔离存放;
- 处置流程:本文的隔离、取证、清理、审核、加固步骤,写成团队能照着执行的文档;
- 演练计划:每半年模拟一次“网站被黑”场景,检验响应速度和备份可用性;
- 合规文档:数据泄露的内部上报流程和对外通知模板。
划重点
没有专职安全人员的中小企业,最低限度也要做到三件事:WAF开起来、自动异地备份开起来、强密码加双因素认证开起来。成本不高,却能挡掉绝大多数自动化攻击。

一份可以贴在工位上的安全清单
打印出来,每月对照一遍:
- ☐ WordPress核心、所有插件和主题已更新,停用的插件和主题已删除
- ☐ 服务器PHP、数据库、Web服务器版本仍在官方支持周期内
- ☐ 所有管理员账号启用双因素认证,没有共用账号和陌生账号
- ☐ 登录地址 wp-login.php 已修改(如 WPS Hide Login),不是默认地址
- ☐ SSH仅限密钥登录并限定IP,xmlrpc.php 已按需禁用
- ☐ uploads目录禁止执行PHP,wp-config.php 权限为600或640
- ☐ WAF已开启并配置基础规则
- ☐ 每日自动备份正常,最近一次恢复演练在30天内
- ☐ Google Search Console“安全问题”报告无异常
- ☐ 文件完整性监控的告警通道测试正常
- ☐ 服务器上没有长期不用的“僵尸账号”
常见问题
网站被黑后,Google的安全警告多久能解除?
清理干净并在 Search Console 提交审核后,根据Google的说明,恶意软件类问题的审核通常需要几天,被黑垃圾内容类可能需要数周。警告解除后,排名和流量一般还需要一段时间才会逐步恢复。
网站被黑了,直接恢复备份可以吗?
可以作为恢复手段之一,但不能只恢复备份。备份可能在入侵后才生成,本身已经带毒;即使备份是干净的,入侵入口不堵上,很快会被再次攻破。应当先定位并修复漏洞,再用确认干净的备份恢复。
WordPress后台地址怎么隐藏?
WordPress核心不支持直接改名 /wp-admin/ 目录,常用做法是修改登录地址 wp-login.php,例如使用 WPS Hide Login 插件设置自定义登录路径。这能减少自动化撞库,但必须配合强密码、双因素认证和限制登录尝试一起使用。
用了Cloudflare还会被黑吗?
会。WAF能挡掉大量常见攻击,但挡不住弱密码、已泄露的账号、带后门的破解插件,也修复不了服务器上已有的漏洞。它只是分层防护中的一层,插件更新、访问控制和备份同样不能少。
需要帮手的话
如果你的官网已经出现被黑迹象,或者想提前做一次安全体检和加固,可以了解Sytech的网站维护与安全服务,我们会从应急处理到长期防护一起帮你梳理。准备新建或重建外贸官网的,也可以在外贸独立站定制开发阶段就把安全架构设计进去,比事后补救省心得多。
原创文章归Sytech版权所有,转载请注明出处,商用请联系本站获取版权。
Synergy首席执行官 - Rémi
毕业于巴黎艺术大学,知名杂志和设计型网站的创始人,Synergy总裁兼首席执行官,网站建设设计师兼咨询师。
相关文章推荐正在加载中...